
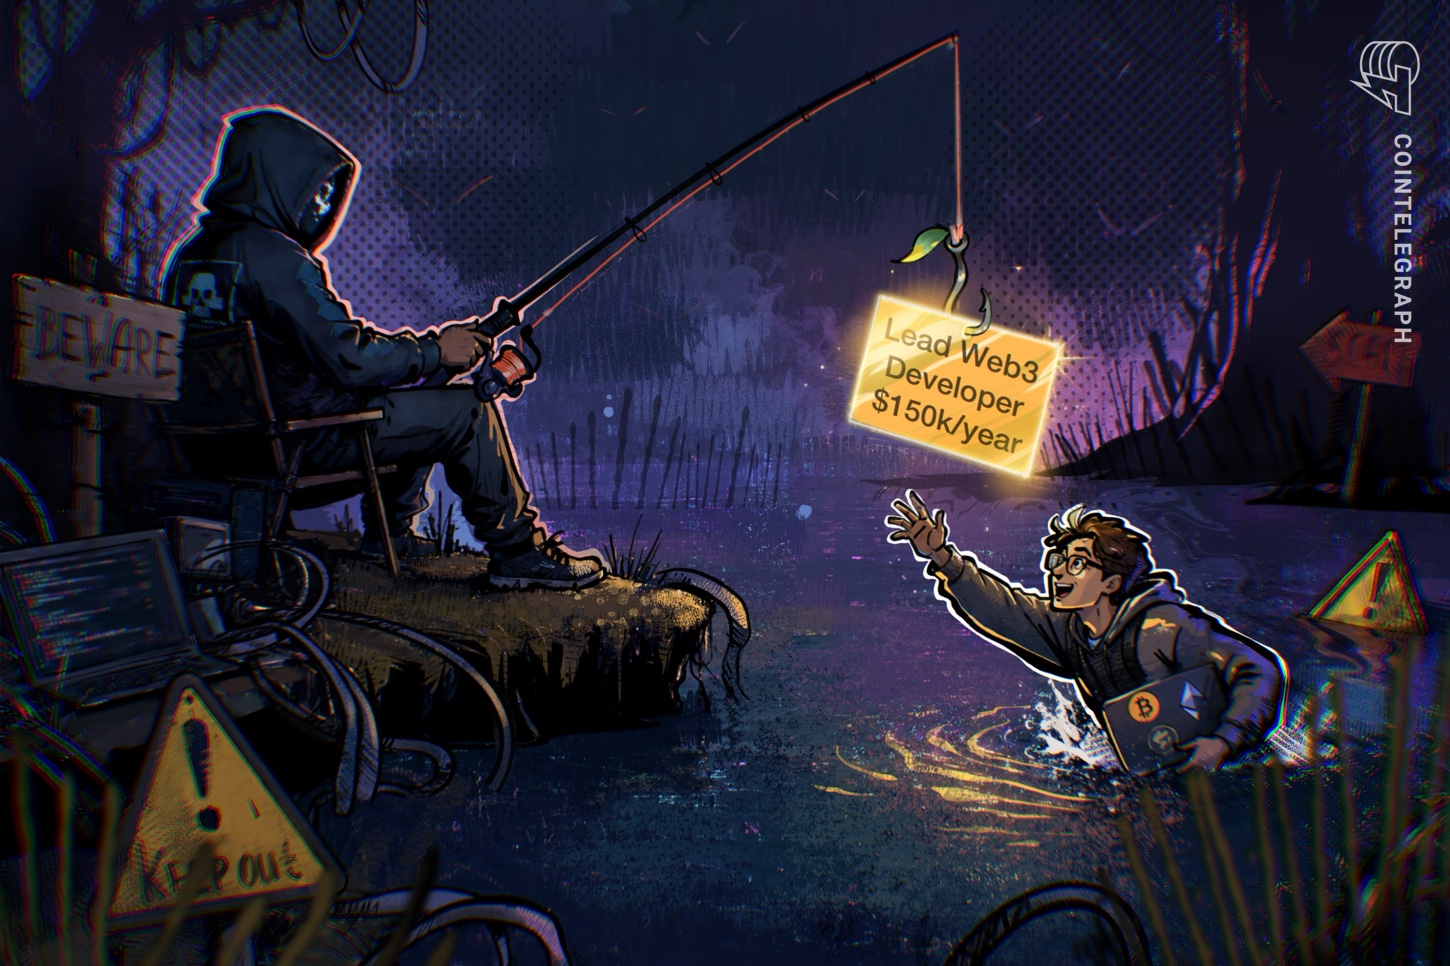
Em julho, o diretor de segurança Jimmy Su alertou que entrevistas falsas com testes de programação podem comprometer dispositivos. Em setembro, investigação diz que um engenheiro baixou código malicioso em entrevista falsa, facilitando o ataque.
Em uma entrevista em julho, o diretor de segurança da Binance, Jimmy Su, explicou como avaliações de programação falsas poderiam comprometer dispositivos de funcionários — uma tática que meses depois foi usada em um ataque que resultou na perda de US$ 6,3 bilhões pela exchange. O relato de Su detalhou um vetor de ataque que aproveita falsas entrevistas de emprego para obter uma posição inicial dentro da empresa.
Segundo a investigação preliminar da Binance, em setembro um engenheiro de software baixou uma tarefa de programação maliciosa em seu computador de trabalho durante uma falsa entrevista de emprego. Esse comprometimento tornou-se parte de um ataque em várias etapas que culminou no roubo de outubro, de acordo com a apuração interna.
Na entrevista de julho, Su descreveu como invasores poderiam adaptar uma oportunidade de emprego e convencer um funcionário a executar código como parte de uma avaliação técnica. Ele explicou que esse processo poderia permitir que o dispositivo ficasse comprometido e que credenciais começassem a ser coletadas, abrindo caminho para penetrações mais profundas na rede.
E, depois que isso é executado, o dispositivo fica comprometido e então eles podem começar a coletar credenciais
Su também antecipou por que ferramentas de segurança poderiam não detectar uma armadilha desse tipo: uma avaliação técnica pode envolver etapas aparentemente legítimas, como baixar um repositório de código do GitHub, e cada etapa isolada pode não acionar alertas de antivírus.
Cada etapa é, na verdade, legítima por si só. Portanto, muitas ferramentas antivírus talvez não consigam detectá-la e sinalizá-la
Sobre a responsabilidade de manejo do risco, Su ressaltou que, embora funcionários possam buscar oportunidades externas, o uso de dispositivos da empresa para essas interações cria uma vulnerabilidade que cabe à organização mitigar.
É claro que os funcionários podem explorar oportunidades externas. O que nos preocupa é que façam isso no dispositivo da empresa
Se um funcionário caísse em uma entrevista falsa, cabe a nós detectá-la e impedir a execução efetiva desse código
Antes do ataque, a Binance já vinha testando funcionários contra recrutadores falsos: a equipe interna de red team realizava simulações mensais de phishing havia de três a quatro anos, com treinamentos corretivos para quem falhava. Segundo relatos da área de recrutamento, a ameaça também tem mudado práticas de contratação, com clientes pedindo cada vez mais entrevistas presenciais como parte da verificação.
Vários de nossos clientes agora nos perguntam diretamente se nos encontramos pessoalmente com um candidato
No setor cripto, uma oferta de emprego suspeita ou uma ‘ligação rápida para colocar a conversa em dia’ pode ser o primeiro passo de um ataque de vários milhões de dólares
Até o momento neste ano, a empresa disse que bloqueou 57 ameaças cibernéticas suspeitas ligadas à Coreia do Norte, o que equivale aproximadamente a um ataque a cada cinco dias. Após o ataque de outubro, foram reforçados controles de dispositivos, reconstruídos sistemas de carteiras afetados e ferramentas internas de IA, fortalecidos controles de acesso e revogadas credenciais comprometidas. A organização também informou que estava aumentando investimentos em proteção de endpoints e segurança de ambientes de desenvolvimento, além de contratar especialistas independentes em cibersegurança para revisar o incidente; alguns detalhes técnicos e medidas permaneceriam confidenciais.
As informações trazem um alerta prático: proteger dispositivos corporativos, restringir uso de máquinas de trabalho para avaliações externas e manter simulações e treinamentos regulares são ações concretas para reduzir vetores semelhantes. A experiência relatada evidencia como ataques podem explorar processos humanos e de recrutamento e por que as empresas precisam alinhar políticas, detectores e cultura organizacional para mitigar riscos complexos.
Fonte: Cointelegraph Brasil
Siga o Ensinando a Vencer e receba nossos conteúdos em primeira mão.