Na madrugada de 11 de setembro, uma exploração na ponte permitiu emissão sem lastro da versão sintética do bitcoin. A equipe suspendeu rotas, recuperou cerca de 15 BTC (≈US$1,16 mi) e ofereceu 20% de recompensa até 13/9/2026.
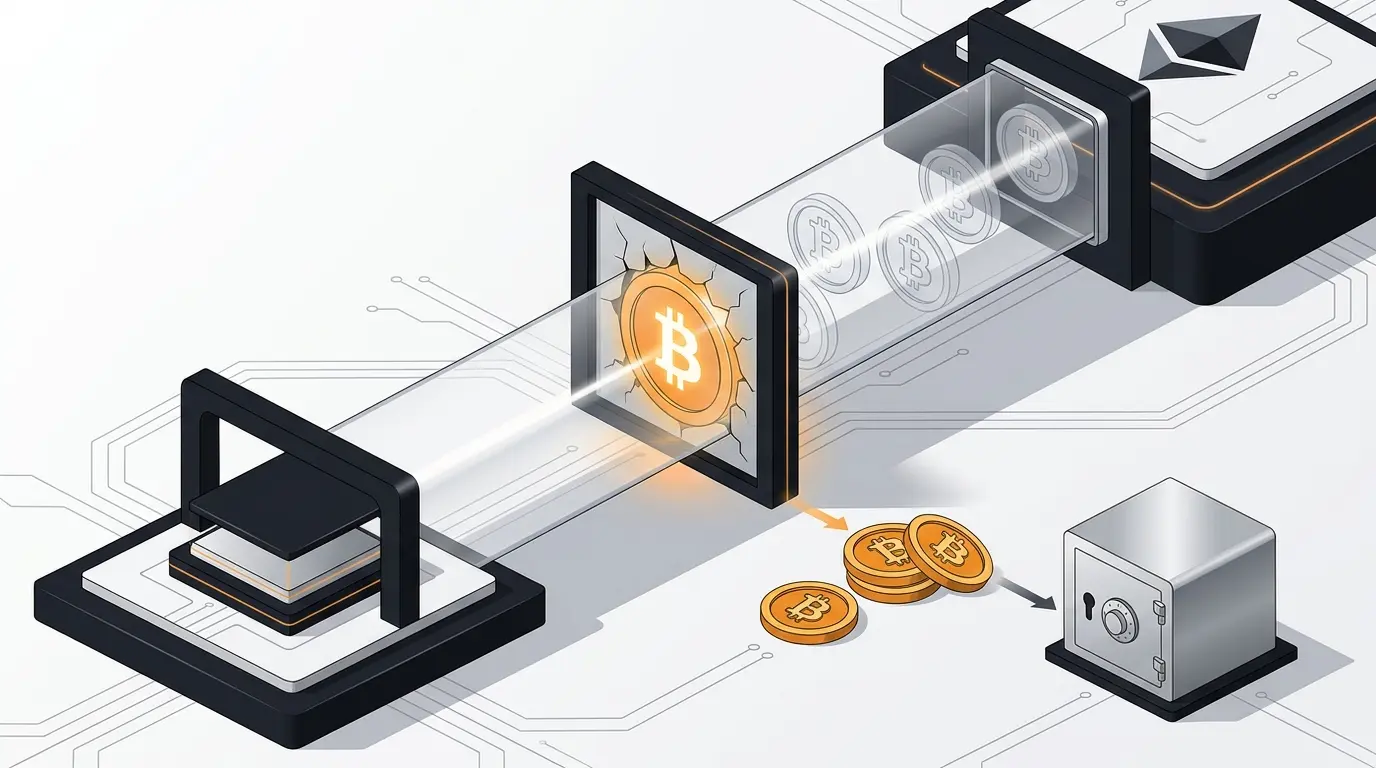
A Symbiosis confirmou a exploração de sua ponte de Bitcoin (BridgeV2) na madrugada de 11 de setembro de 2026, incidente que permitiu a criação de bilhões de syBTC — a versão sintética de bitcoin emitida pela plataforma — sem qualquer lastro em reserva. A equipe interrompeu as rotas de BTC, recuperou aproximadamente 15 BTC (cerca de US$ 1,16 milhão, ou R$ 6,76 milhões ao câmbio de R$ 5,80) e ofereceu ao invasor uma recompensa white-hat de 20% dos fundos, com prazo até 13 de setembro de 2026.
Um alerta da plataforma de segurança on-chain Blockaid indicou que o contrato BridgeV2 da Symbiosis recebeu cerca de 2^62 syBTC brutos — valor nominal aproximado de 46,1 bilhões — creditados em uma conta recém-criada (EOA). Parte desse montante foi convertida em ativos com valor de mercado: aproximadamente 4,39 WBTC foram vendidos na Uniswap v4, na Ethereum, gerando cerca de US$ 336 mil (aproximadamente R$ 1,95 milhão) em receita efetiva para o beneficiário.
A discrepância entre o volume nominal criado e o valor realmente sacado foi central no incidente: a esmagadora maioria do syBTC gerado não tinha comprador e era, na prática, estoque sintético sem lastro. A Symbiosis informou que o ataque ocorreu por volta das 04h28 UTC de 11 de setembro e que as rotas de BTC foram suspensas, enquanto as demais rotas permaneceram operacionais e seguras.
Pontos principais do incidente
- Emissão: bilhões de syBTC sem lastro foram criados via exploração do BridgeV2.
- Valor realizado: o invasor obteve cerca de US$ 336 mil em WBTC convertido e vendido.
- Fundos recuperados: aproximadamente 15 BTC foram protegidos em carteira multisig controlada pela equipe.
- Operação: rotas de BTC permaneceram suspensas; demais rotas foram descritas como operacionais e seguras.
- Status: valor final da perda e aceitação da recompensa continuaram sem confirmação pública até 13 de setembro de 2026.
A Symbiosis afirmou ter colocado os 15 BTC recuperados sob custódia multisig do próprio time e ter oferecido, inicialmente ao invasor, a recompensa white-hat de 20%, válida até 13 de setembro de 2026. Caso esse prazo terminasse sem devolução, o mesmo percentual foi disponibilizado a qualquer pessoa que apresentasse informações capazes de levar à recuperação dos recursos. Até a manhã de 13 de setembro, não houve confirmação pública sobre aceitação dos termos por parte do atacante.
O episódio somou-se a outros incidentes recentes envolvendo wrappers de bitcoin: o token L-BTC da Liquid Network sofreu um esvaziamento de quase 4.000 BTC por meio de ativos sem lastro, e o nBTC da Nomic apresentou falha semelhante que passou despercebida por meses. Em todos os casos o mecanismo apontado foi o mesmo: convencer projetos de wrapper a emitir unidades extras que deveriam ter lastro em tokens reais.
O caso ofereceu lições práticas para equipes e usuários: reforçar auditorias em integrações cross-chain, revisar mecanismos de emissão e controles de cunhagem em contratos, e manter monitoramento on-chain ativo para detectar emissões atípicas. A Symbiosis não havia publicado, até a manhã de 13 de setembro de 2026, um relatório técnico detalhando a falha do BridgeV2, nem apresentado um valor final da perda em dólares ou cronograma para a retomada da rota de BTC.
Fonte: CriptoFacil
Siga o Ensinando a Vencer e receba nossos conteúdos em primeira mão.