A WP Rocket publicou um guia detalhado com medidas de proteção para administradores de sites que utilizam WordPress. O material, atualizado em 12 de agosto de 2025, reúne práticas recomendadas para reduzir falhas de segurança, impedir acessos não autorizados e preservar dados de usuários.
Principais pontos do checklist
Segundo o documento, o primeiro passo é blindar a página de login, apontada como alvo usual de ataques de força bruta e de scripts maliciosos:
- Senhas complexas que combinem letras maiúsculas e minúsculas, números e símbolos;
- Autenticação em dois fatores (2FA) e CAPTCHA para confirmar que o acesso é feito por humanos;
- Alteração da URL padrão de login, substituindo “/wp-login.php” por um endereço personalizado;
- Limite de tentativas para bloquear sucessivas senhas incorretas.
O texto também destaca a importância de atualizar de forma constante o núcleo do WordPress, temas e plugins. Extensões sem manutenção ou obsoletas devem ser removidas, porque podem conter brechas exploradas por invasores.
Ferramentas citadas
Para ajudar no processo, a WP Rocket menciona algumas soluções gratuitas ou pagas:
- WPS Hide Login e WP Limit Login Attempts para gerenciar acessos;
- Wordfence, Sucuri e Cloudflare para firewall e varredura de malware;
- BackWPup para cópias de segurança automáticas armazenadas fora do servidor;
- WP Umbrella para acompanhar atualizações e desempenho em um só painel;
- WP Rocket como recurso de otimização de cache e limpeza de banco de dados.
Permissões de arquivos e criptação
Outra orientação envolve definir corretamente as permissões de pastas e arquivos, impedindo que usuários não autorizados modifiquem o código. A equipe recomenda, por exemplo, atribuir o valor 755 a diretórios como wp-content e o valor 644 ao arquivo .htaccess. Também é sugerida a desativação do editor interno de temas e plugins com a linha define( 'DISALLOW_FILE_EDIT', true );.
Para proteger informações trafegadas entre servidor e visitante, o checklist reforça o uso de SSL e HTTPS, o que evita interceptação de dados sensíveis, especialmente em lojas WooCommerce.
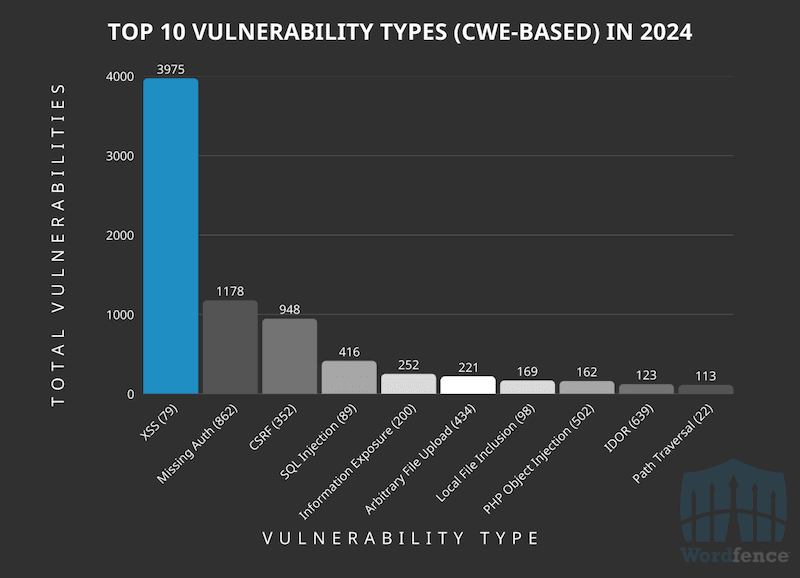
Imagem: Internet
Monitoramento e recuperação
A WP Rocket aconselha manter logs de atividade e auditorias regulares para detectar alterações suspeitas em tempo real. Caso ocorra invasão, backups frequentes permitem restaurar o site rapidamente e reduzir períodos de indisponibilidade.
O guia conclui que, combinando autenticação forte, atualizações constantes, firewall, varreduras de malware e rotinas de backup, é possível minimizar riscos em projetos WordPress de qualquer porte.
Com informações de WP Rocket
Siga o Ensinando a Vencer e receba nossos conteúdos em primeira mão.