Uma publicação do blog da WP Rocket, atualizada em 30 de setembro de 2025, reuniu recomendações de especialistas em segurança digital para impedir que sites criados em WordPress sofram reinfecção por malware. O material lembra que, embora a plataforma seja considerada segura, nenhuma instalação está totalmente livre de ataques.
Oito orientações-chave
O guia destaca medidas práticas para fechar brechas e manter o ambiente protegido:
1. Detectar rapidamente
Identificar sinais de invasão – como lentidão, conteúdo estranho ou bloqueio de acesso ao painel – é o primeiro passo. Ferramentas de varredura, a exemplo de Wordfence, Sucuri e MalCare, ajudam a encontrar códigos maliciosos antes que causem danos maiores.
2. Manter tudo atualizado
Atualizações do núcleo do WordPress, de plugins e de temas corrigem vulnerabilidades exploradas por invasores. O recurso de atualização automática do próprio CMS pode ser ativado para reduzir riscos.
3. Remover extensões ociosas
Plugins ou temas sem uso devem ser apagados, não apenas desativados, já que itens abandonados costumam virar porta de entrada para ataques.
4. Usar senhas fortes e autenticação em duas etapas
Combinações complexas e o uso de 2FA dificultam ataques de força bruta. O plugin Two Factor Authentication é indicado para simplificar o processo.
5. Escanear e monitorar de forma contínua
Serviços como Pingdom oferecem vigilância 24 h, enquanto Google Safe Browsing vasculha bilhões de endereços todos os dias e alerta sobre sites comprometidos.
6. Fazer backups regulares
Cópias de segurança recorrentes, criadas por ferramentas como BackWPup ou pelo painel da hospedagem, permitem restaurar uma versão limpa caso ocorra nova contaminação.
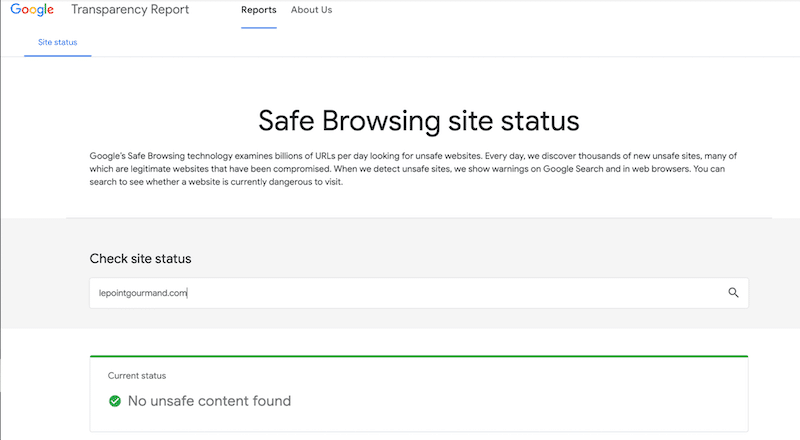
Imagem: Internet
7. Limpar o banco de dados
Remover comentários de spam, revisões antigas e tabelas não utilizadas melhora o desempenho e reduz brechas. Plugins como WP Rocket, WP-Optimize e Advanced Database Cleaner automatizam a tarefa.
8. Endurecer permissões de arquivos sensíveis
Configurações corretas (644 para arquivos e 755 para pastas) e bloqueio de acesso público a arquivos como wp-config.php e .htaccess impedem alterações não autorizadas.
Destaque para o Wordfence
Ozgur Sar, fundador da consultoria WP Fix Fast, afirmou que o uso permanente do Wordfence é a maneira “mais fácil” de reduzir o risco de infecção. O plugin bloqueia tentativas de login em massa, identifica arquivos alterados e notifica o administrador antes que o Google inclua o site em listas de bloqueio.
Procedimentos de limpeza
Caso o site seja comprometido, o texto recomenda colocar a página em modo de manutenção, criar backup, remover arquivos suspeitos via FTP e trocar todas as senhas. Quem não tem conhecimento técnico pode contratar serviços especializados em remoção de malware ou acionar a própria empresa de hospedagem.
As orientações reforçam que a combinação de prevenção, monitoramento constante e atualização frequente é fundamental para manter a estabilidade e a confiança dos visitantes.
Com informações de WP Rocket
Siga o Ensinando a Vencer e receba nossos conteúdos em primeira mão.