
Atualização lançada em 6–7 de outubro corrige falha de segurança e uma regressão que atrasava canais em nós muito ocupados. Quem instalou a v26.06.8 recebe nova recomendação após falha de penalidade detectada em 27/9.
Core Lightning lançou a versão v26.06.9 com correções de segurança e reparos para uma regressão que poderia atrasar o tráfego de canais em nós ocupados que executavam a v26.06.8. O GitHub lista o novo release como publicado em 07 de outubro, enquanto o changelog versionado traz a data de 06 de outubro.
Esta atualização dá aos operadores que instalaram a v26.06.8 uma nova decisão sobre a atualização, seguindo a falha de penalidade de canal revogado detectada em 27 de setembro e corrigida na v26.06.7. A correção mais recente adiciona ajustes e resolve uma regressão introduzida pela versão posterior.
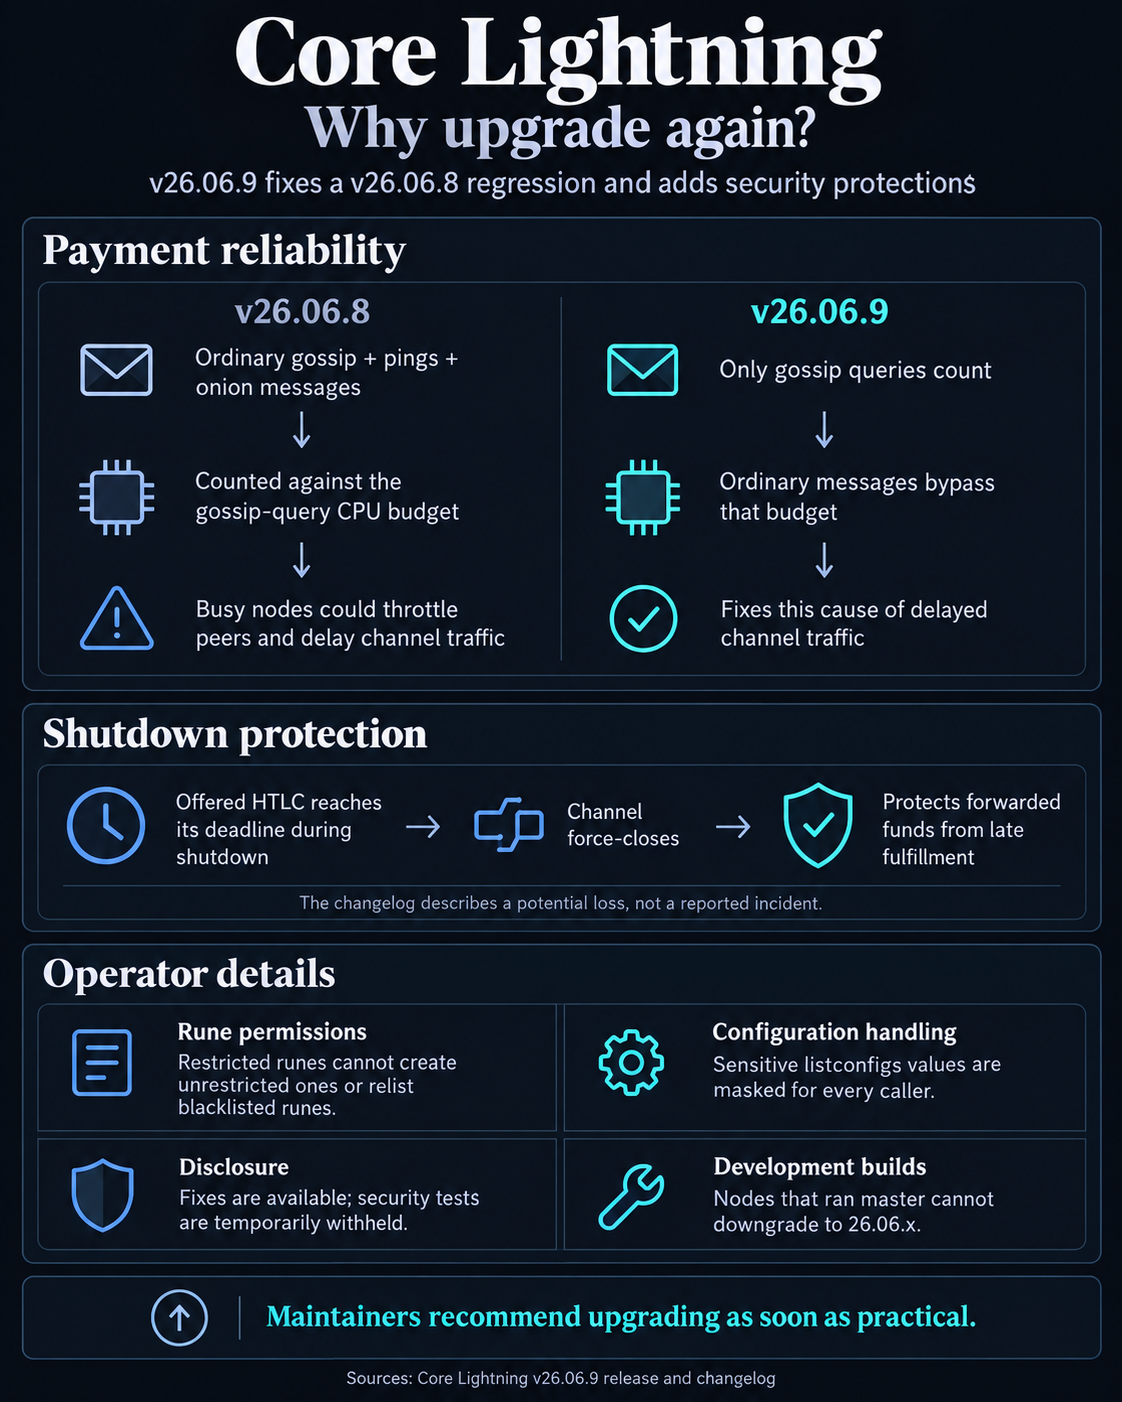
Na v26.06.8, mensagens rotineiras — como gossip, pings e mensagens onion — eram contabilizadas dentro de um orçamento de CPU destinado a consultas de gossip. Em nós muito ativos, essa contabilização poderia limitar pares e atrasar o tráfego de canais, segundo os mantenedores. A v26.06.9 reserva esse orçamento exclusivamente para consultas de gossip, de modo que mensagens ordinárias não passam a consumi-lo, removendo a causa documentada desse estrangulamento. A regressão descrita pelos mantenedores refere-se a nós ocupados que estivessem rodando Core Lightning v26.06.8.
O changelog também descreve uma correção para um contrato de pagamento (HTLC) que alcança seu prazo enquanto um canal está sendo encerrado. A v26.06.9 agora força o fechamento do canal nessa situação, impedindo que fundos encaminhados sejam perdidos caso o pagamento seja cumprido tardiamente. Para um operador que encaminha pagamentos, isso corrige um problema de proteção de fundos quando prazos de pagamento e encerramento de canal se sobrepõem.
Além da correção do orçamento de mensagens e do fechamento forçado de canais em cenários HTLC, a v26.06.9 adiciona salvaguardas de desligamento, permissões e configuração. Outras correções fazem cumprir os limites de runes usadas para autorizar chamadas, de modo que uma rune restrita não possa criar uma sem restrição nem relistar runes em blacklist. As restrições nos métodos de criação e bloqueio agora também cobrem os aliases invokerune e destroyrune.
O comando listconfigs agora mascara diversos valores sensíveis, incluindo informações de recuperação e senhas do Bitcoin RPC, para todo chamador. O comando setconfig fecha um caminho que permitia injetar linhas de configuração por meio de valores persistentes de opção. As correções estão disponíveis imediatamente, mas os mantenedores temporariamente retiveram testes de segurança para dificultar o desenvolvimento de exploits e dar mais tempo aos operadores para atualizar.
Nós que tenham executado master não poderão fazer downgrade para uma release 26.06.x porque seu esquema de banco de dados estará mais novo. O release também reitera que dual funding permanece experimental e desencoraja canais de zero-confiança com pares não confiáveis. Os mantenedores pedem aos usuários do Core Lightning, incluindo aqueles na v26.06.8, que atualizem para a v26.06.9 assim que for prático.
Siga o Ensinando a Vencer e receba nossos conteúdos em primeira mão.