
Uma investigação identificou que mais de 1,3 milhão de dispositivos Android foram entregues com um malware instalado de fábrica, num caso que levou à ruptura de vínculos comerciais entre o fabricante e uma grande plataforma. O código malicioso, chamado XCPE, formou uma rede zumbi global que foi posteriormente desarticulada em uma operação conjunta com autoridades internacionais.
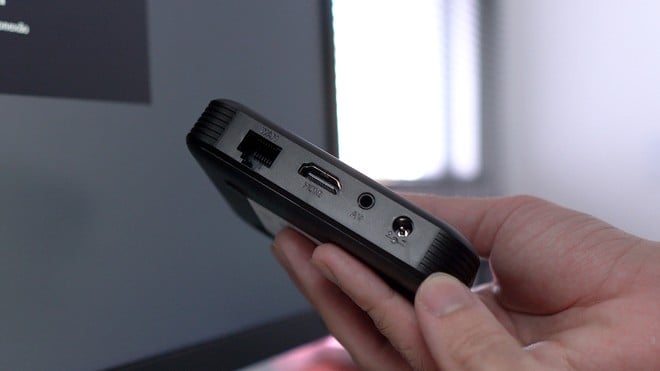
O software invasor apareceu em múltiplos dispositivos produzidos pela fabricante Videostrong Technology, incluindo a TV Box Mecool KTI e diversas caixas com Android TV de marca branca revendidas por terceiros sob outros nomes. A empresa de segurança Synthient participou da análise técnica e identificou pelo menos 182 modelos diferentes afetados. Além de conversores para TV, o arquivo malicioso atingiu aparelhos de telessaúde, máquinas de karaokê e painéis digitais de publicidade.
O malware explorava uma vulnerabilidade no processo de inicialização das caixas Android para carregar o código invasor logo após a primeira inicialização do aparelho. Segundo a investigação, a ameaça surgiu em 2024 e a fabricante reconstruiu a ferramenta ao longo dos anos, adotando uma arquitetura modular em três estágios. Essa evolução tornou o código mais resiliente e permitiu a monetização do esquema por meio do aluguel de acessos a sistemas comprometidos.
A operação que encerrou a rede zumbi incluiu ações coordenadas entre a plataforma afetada e autoridades de outros países, com remoção de componentes e bloqueio das comunicações utilizadas pelo malware. Como consequência direta dos achados, a plataforma cortou laços comerciais com o fabricante envolvido.
O caso reforçou lições práticas sobre segurança de dispositivos embarcados e equipamentos de consumo: procedência e cadeia de fornecimento podem afetar a integridade do software, e produtos de marca branca podem ocultar alterações no sistema que comprometem segurança e privacidade. Compradores e gestores de infraestrutura foram lembrados sobre a importância de procedimentos de verificação de firmware, controles de inventário e práticas de aquisição que priorizem transparência do fornecedor.
Para profissionais de TI e usuários, recomendações práticas incluíram verificar a origem dos dispositivos, exigir documentação de firmware e procedimentos de atualização, e considerar a validação de integridade do sistema antes de integrar aparelhos críticos a redes sensíveis. Organizações que utilizam boxes, painéis digitais ou equipamentos conectados foram incentivadas a revisar políticas de risco e a buscar suporte técnico especializado para avaliar exposição a ameaças instaladas de fábrica.
Siga o Ensinando a Vencer e receba nossos conteúdos em primeira mão.